취약점
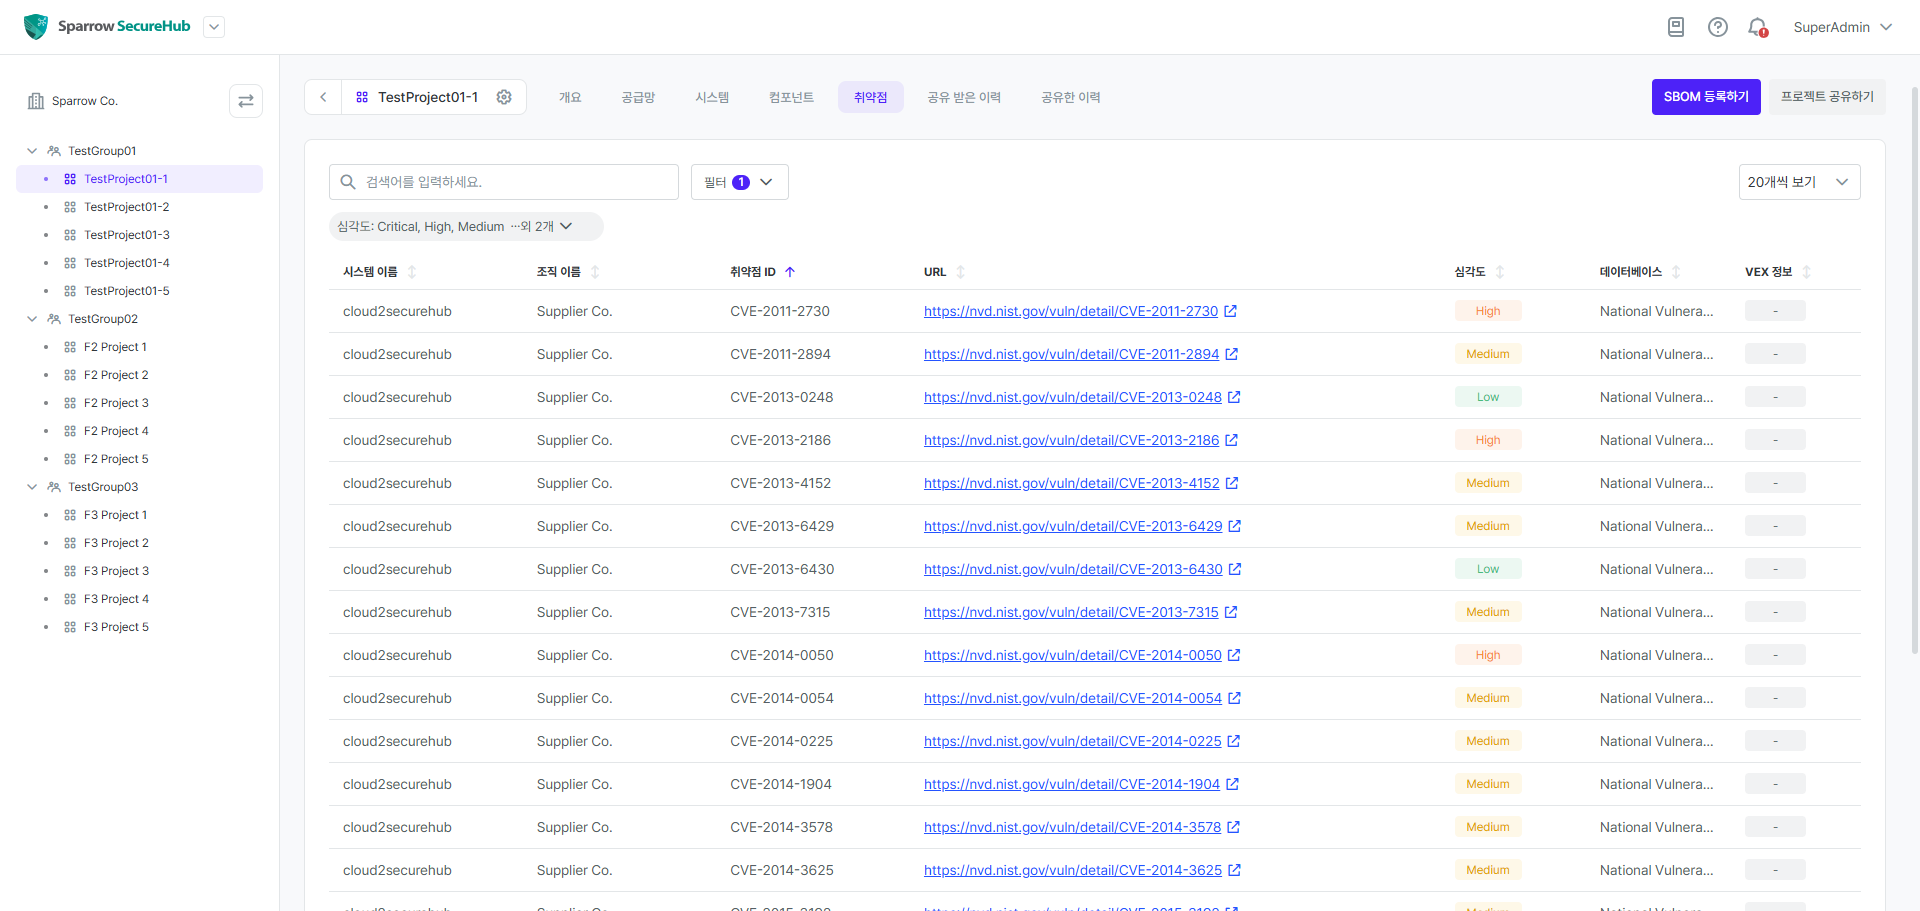
프로젝트의 취약점 탭에는 SBOM에서 식별한 취약점 목록이 표시됩니다. SBOM에 취약점 필드가 작성되어 있는 경우 해당 목록이 표시됩니다.
- SPDX:
Package Information의ExternalRef: Security Advisory(2.2 및 2.3),ExternalRef(3.0에서type: security_vulnerability) - CycloneDX:
Vulnerabilities - SWID: 해당 없음
Warning: SBOM에 포함된 컴포넌트에 알려진 취약점이 있더라도 SBOM 파일에 직접 명시되지 않았다면 취약점 목록에는 표시되지 않습니다.
취약점 목록에는 다음 정보가 표시됩니다.
시스템 이름
취약점이 포함된 시스템의 이름입니다.
조직 이름
취약점이 포함된 시스템 또는 SBOM의 조직 이름입니다.
취약점 ID
SBOM에서 식별한 취약점의 ID입니다. 정확한 정보인 경우 주로 CVE(Common Vulnerabilities and Exposures), GHSA(GitHub Security Advisory), OSV(Open Source Vulnerability)에서 부여한 ID가 표시됩니다.
URL
SBOM에서 식별한 취약점의 URL입니다. 정확한 정보인 경우 취약점 상세 페이지의 주소가 링크로 표시됩니다.
심각도
SBOM에서 식별한 취약점의 심각도입니다. 필터에서 Critical, High, Medium, Low, Info 등의 값을 선택할 수 있습니다.
데이터베이스
해당 취약점 정보를 제공하는 데이터베이스입니다. 예를 들어 National Vulnerability Database, GitHub Security Advisory Database, Advisories allocated by OSV.dev 등이 표시될 수 있습니다.
VEX 정보
SBOM에서 식별한 취약점의 VEX 정보입니다. VEX 정보란 취약점이 실제로 해당 제품에 미치는 영향을 설명하는 정보입니다. SBOM에서 VEX 정보를 식별할 수 있는 경우 취약점 상세 정보에 VEX 상태, VEX 조치 유형, VEX 상세 설명 등이 표시됩니다.
검색, 필터, 정렬, 페이지 이동 기능을 사용하여 원하는 취약점을 찾을 수 있습니다.